Vor ein paar Jahren hab ich in einem Kundenprojekt zum ersten Mal wirklich verstanden, wie teuer “kurz mal Admin-Rechte geben” werden kann, wenn man es falsch macht. Ein Mitarbeiter hatte dauerhaft Domain-Admin-Rechte, weil er “eh öfter mal was in der AD machen muss”. Als ich gefragt hab, wie oft das tatsächlich vorkommt, war die ehrliche Antwort: vielleicht einmal im Monat, für zehn Minuten. Der Rest der Zeit lief das Konto mit vollen Rechten einfach so mit, als potenzielles Einfallstor, ohne dass es irgendjemandem aufgefallen wäre.
Genau das ist das Problem, das Privileged Identity Management, kurz PIM, eigentlich lösen soll. Zugriff nur dann, wenn er gebraucht wird, zeitlich befristet, mit Begründung und im Idealfall mit Genehmigung. Microsoft hat mit Entra PIM ein sehr gutes Werkzeug dafür gebaut. Das Problem ist nur: es steckt in der Entra ID P2-Lizenz, und die kostet pro Nutzer und Monat einen Betrag, der sich für viele mittelständische Unternehmen einfach nicht rechnet, wenn man PIM nur für eine Handvoll IT-Leute braucht.
Warum die Lizenzfrage überhaupt so wichtig ist
Ich hab mit einigen IT-Leitern gesprochen, die genau an diesem Punkt hängen bleiben. Sie wissen, dass dauerhafte Admin-Rechte ein Risiko sind, das checkt jeder Auditor sofort ab. Sie wissen auch, dass Microsoft mit PIM die technisch sauberste Lösung anbietet. Aber wenn ein Unternehmen 15 Mitarbeiter in der IT-Abteilung hat und nur 5 davon tatsächlich privilegierte Rollen brauchen, will sich kaum jemand rechtfertigen, warum plötzlich für die komplette Belegschaft auf P2 upgegradet werden soll, nur damit diese 5 Leute Just-in-Time-Zugriff bekommen.
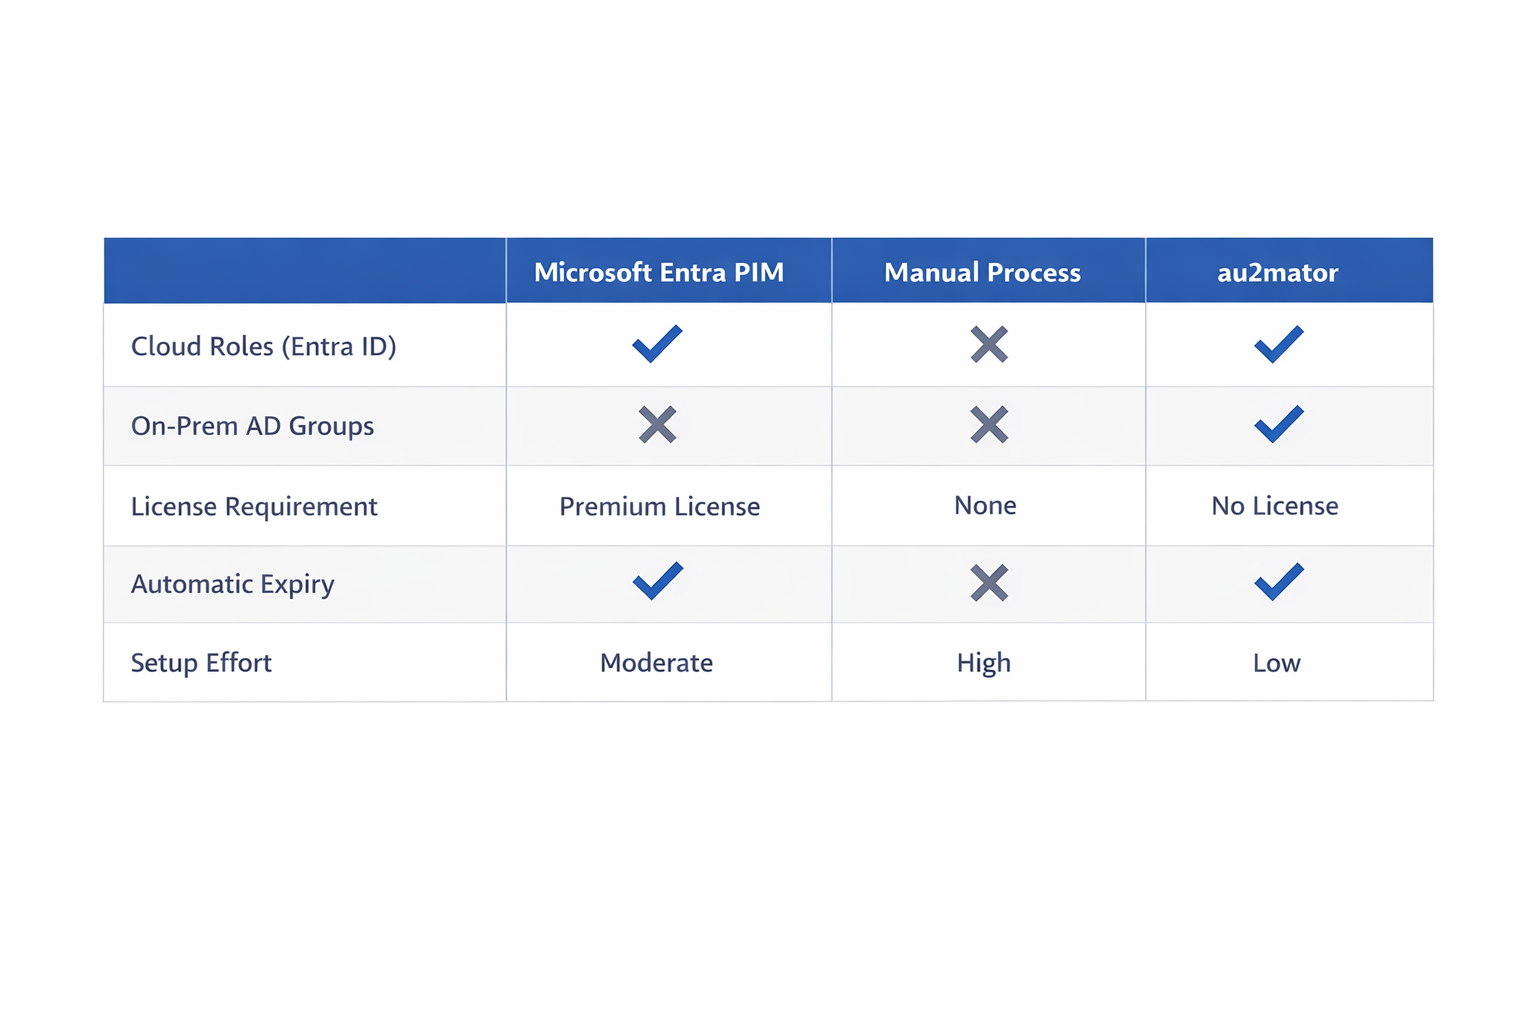
Dazu kommt ein zweites Problem, das aus meiner Sicht in der Diskussion oft untergeht: Entra PIM deckt in der Praxis primär Cloud-Rollen ab, also Entra ID Rollen und Azure Ressourcen-Rollen. Für klassische On-Premises Active Directory Berechtigungen, zum Beispiel eine zeitlich befristete Mitgliedschaft in einer Domain-Admin-Gruppe oder in einer delegierten OU-Admin-Gruppe, greift das native Tooling nicht wirklich. Genau da leben aber noch sehr viele mittelständische Unternehmen, mit einer hybriden Umgebung aus On-Prem AD und Entra ID nebeneinander.
Wie Just-in-Time-Zugriff technisch funktioniert
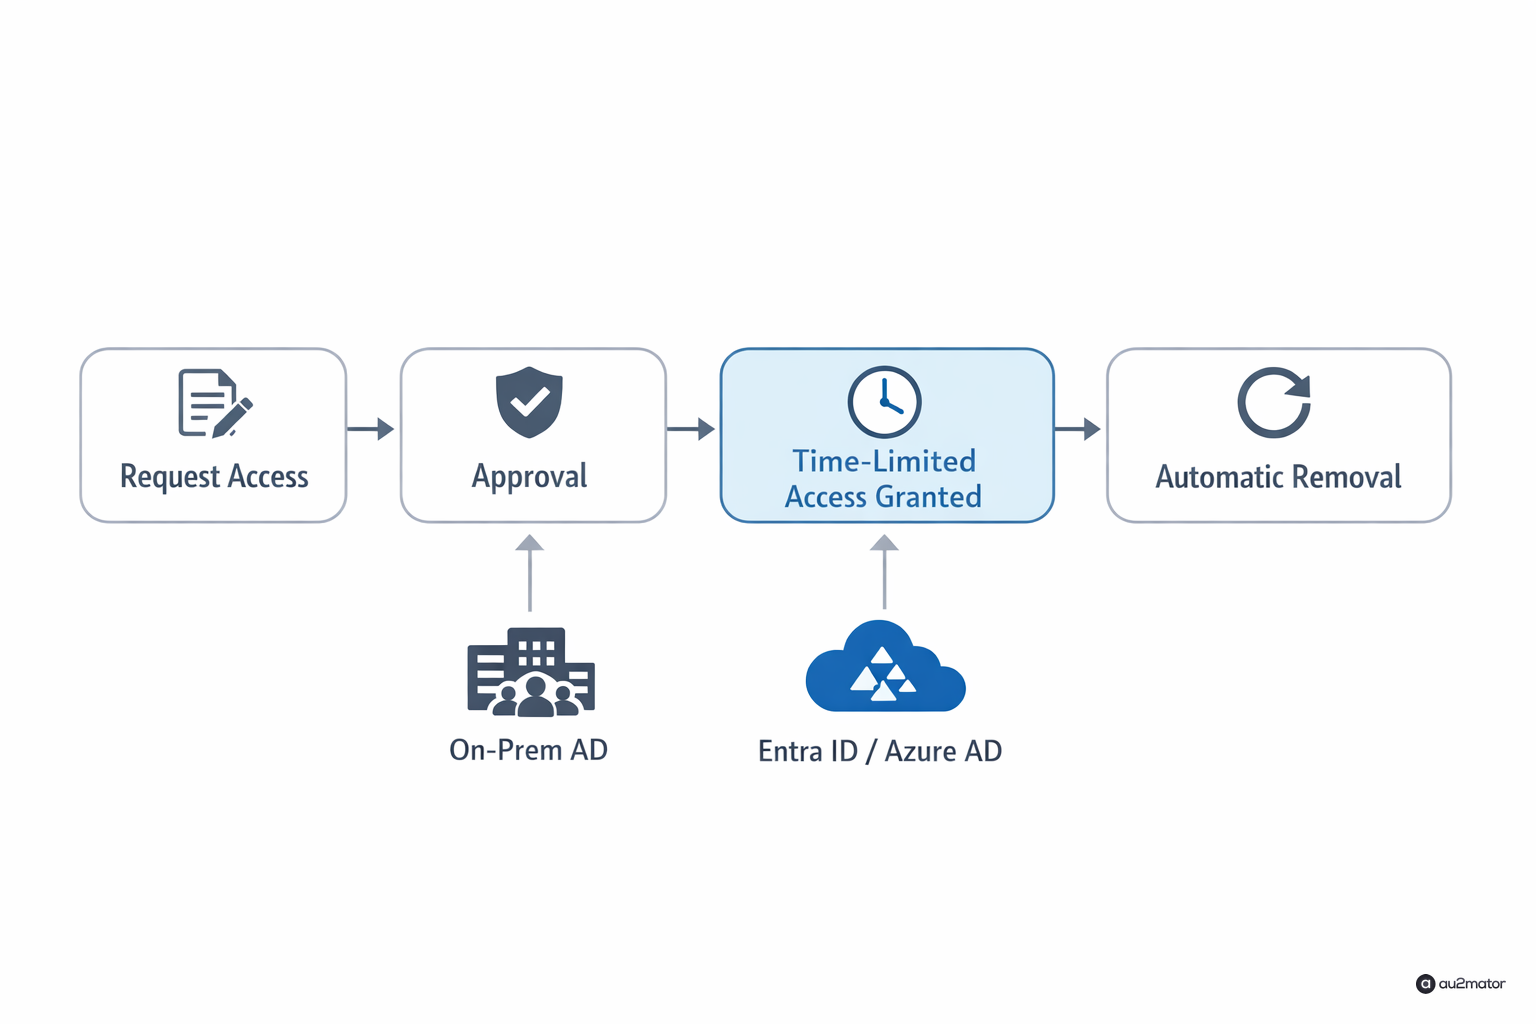
Das Grundprinzip hinter Just-in-Time-Admin-Zugriff ist eigentlich simpel, auch wenn die Umsetzung ein paar Fallstricke hat. Ein Nutzer, der eine privilegierte Aktion braucht, zum Beispiel Mitgliedschaft in einer AD-Sicherheitsgruppe, stellt eine Anfrage. Diese Anfrage kann automatisch genehmigt werden, wenn bestimmte Kriterien erfüllt sind, oder sie geht an einen Genehmiger, der kurz bestätigt. Nach der Genehmigung wird die Berechtigung vergeben, aber mit einem Ablaufdatum. Nach Ablauf der Zeit wird die Mitgliedschaft automatisch wieder entfernt, ganz ohne dass jemand manuell daran denken muss, das rückgängig zu machen.
Der Teil, der in der Praxis am häufigsten übersehen wird, ist genau dieser letzte Schritt: die automatische Entfernung. Ich hab in mehreren Audits gesehen, dass Unternehmen zwar einen Prozess für die Vergabe befristeter Rechte hatten, aber keinen zuverlässigen automatisierten Mechanismus, um sie auch wieder zu entziehen. Am Ende blieben die “temporären” Berechtigungen einfach bestehen, weil niemand einen Kalendereintrag gemacht hatte oder der Ticketverantwortliche im Urlaub war. Damit ist der ganze Sicherheitsgewinn dahin.
Wie ich das Thema bei au2mator angegangen bin
Als ich diesen Bedarf bei mehreren Kunden gesehen hab, war für mich klar, dass ich das nicht als reines Add-on für Entra ID bauen will, sondern als etwas, das beide Welten abdeckt. In au2mator läuft das über ein zeitlich befristetes Gruppenmitgliedschafts-Modell, das sowohl gegen On-Prem Active Directory als auch gegen Entra ID Gruppen funktioniert, über denselben Prozess. Ein Mitarbeiter beantragt eine befristete Berechtigung über ein einfaches Formular, wählt die Dauer, zum Beispiel zwei Stunden oder bis Ende des Tages, und gibt eine kurze Begründung an. Je nach Konfiguration geht das direkt durch oder braucht eine Freigabe durch einen definierten Genehmiger.
Der entscheidende Unterschied zu einem manuellen Prozess mit Ticket und gutem Willen ist die technische Garantie am Ende: Ein Runbook läuft im Hintergrund, überwacht die Ablaufzeiten und entfernt die Gruppenmitgliedschaft zuverlässig, egal ob im On-Prem AD über einen lokalen Agent oder in Entra ID direkt über die Graph API. Das passiert unabhängig davon, ob gerade jemand im Büro ist, im Urlaub ist oder es schlicht vergisst. Genau dieser Automatismus ist der Punkt, an dem aus einer netten Idee tatsächlich ein belastbarer Sicherheitsmechanismus wird.
Was das für die Kosten bedeutet
Der praktische Effekt für viele Kunden ist, dass sie kein flächendeckendes Lizenz-Upgrade für die gesamte Belegschaft brauchen, nur um eine Handvoll administrativer Konten sauber abzusichern. Man kann das Prinzip gezielt für genau die Personen und Gruppen einführen, die es wirklich betrifft, egal ob die Berechtigung in der Cloud oder On-Premises liegt. Für Unternehmen, die primär in der Microsoft-Cloud unterwegs sind und ohnehin schon P2-Lizenzen für andere Zwecke haben, ist natives Entra PIM oft weiterhin die richtige Wahl für die reinen Cloud-Rollen. Aber für alle, die eine hybride Umgebung haben oder aus Kostengründen kein Lizenz-Upgrade wollen, ist genau das die Lücke, die ich schließen wollte.
Was ich Unternehmen tatsächlich rate
Wenn du gerade überlegst, wie du dauerhafte Admin-Rechte in deinem Unternehmen reduzierst, würde ich als ersten Schritt einfach mal zählen. Wie viele Konten haben aktuell dauerhaft privilegierte Rollen, egal ob in AD oder Entra ID, und wie oft werden diese Rechte tatsächlich gebraucht. In den meisten Fällen, die ich gesehen hab, ist die Antwort ernüchternd: deutlich seltener, als die dauerhafte Vergabe suggeriert. Sobald diese Zahl auf dem Tisch liegt, wird die Entscheidung für Just-in-Time-Zugriff meistens von selbst klar, die Frage ist dann nur noch, mit welchem Werkzeug man es umsetzt, abhängig davon, wie deine Umgebung aussieht und was du bereits lizenziert hast.
Ich schreibe hier regelmäßig über IT-Automatisierung, Azure und alles, was mir beim Bauen von au2mator so unterkommt. Wenn du Fragen zu deiner eigenen Umgebung hast, meld dich einfach.