Ich hab in den letzten Jahren ziemlich viele Active Directory Management Tools angefasst. Als Admin selbst in verschiedenen Firmen, und später beim Bauen von au2mator, weil ich genau die Lücken schließen wollte, die mich vorher als Admin genervt haben. Wenn du gerade “Active Directory Management Tool” googelst, landest du ziemlich sicher bei denselben drei oder vier Namen: ManageEngine ADManager Plus, Adaxes, One Identity Manager. Und um das gleich vorwegzunehmen: Die sind alle drei nicht schlecht. Ich hab mit allen dreien schon gearbeitet oder sie zumindest ausführlich getestet. Aber sie lösen auch nicht alle das gleiche Problem, und bevor du dich für eins entscheidest, lohnt es sich, das Problem selbst nochmal genau anzuschauen.
Das eigentliche Problem ist selten “AD verwalten”
Kaum ein Admin sucht ernsthaft nach einem Tool, um Active Directory grundsätzlich zu verwalten. Die nativen Microsoft Boardmittel wie ADUC, PowerShell oder das Microsoft Entra Admin Center können das schon ziemlich gut. Was die Leute wirklich zu diesen Tools treibt, ist fast immer eines von diesen Problemen hier.
Der Helpdesk soll Passwort-Resets selbst machen können, aber bitte ohne dafür Domain-Admin-Rechte zu bekommen. Onboarding und Offboarding dauert viel zu lange und hängt oft an genau einer Person, die zufällig gerade im Urlaub ist. Es gibt kein sauberes Audit-Log, aus dem hervorgeht, wer wann welche Gruppe geändert hat, was spätestens bei der nächsten ISO-Zertifizierung oder einem Security-Audit zum echten Problem wird. Und immer öfter wollen Fachabteilungen selbst Self-Service haben, zum Beispiel wenn eine Teamleiterin neue Mitarbeiter selbst in die richtige Verteilerliste eintragen möchte, ohne dafür ein Ticket zu schreiben und drei Tage zu warten.
Das ist der eigentliche Kern hinter der Suche. Active Directory Management Tool ist in den meisten Fällen eigentlich Delegation ohne Risiko, nur eben unter einem anderen Suchbegriff verpackt. Wenn du dir diese Frage vorher stellst, wird die Auswahl des richtigen Tools deutlich einfacher, weil du dann nicht nach Funktionsumfang sortierst, sondern danach, wie gut ein Tool genau dieses eine Kernproblem löst.
Die drei üblichen Verdächtigen im Detail
ManageEngine ADManager Plus ist ein solides und sehr breit aufgestelltes Tool. Der Funktionsumfang ist wirklich beeindruckend: Reporting, Provisioning, Compliance-Templates, alles ist irgendwie dabei. Der Preis dafür ist eine entsprechend komplexe Einrichtung. Wenn deine IT-Abteilung groß genug ist, um sich die Zeit für eine vollständige Konfiguration zu nehmen, bekommst du hier ein sehr mächtiges Werkzeug. Das Lizenzmodell war historisch pro Domain Controller aufgebaut, was für kleinere Umgebungen mit vielen DCs unnötig teuer werden kann, das lohnt sich also vorher genau durchzurechnen.
Adaxes ist technisch gesehen richtig beeindruckend. Die Automatisierungs-Engine mit Business Rules und Custom Commands erlaubt praktisch beliebig komplexe Workflows. Das Problem dabei ist die Lernkurve. Wenn du willst, dass dein Helpdesk-Azubi in einer Stunde produktiv damit arbeitet, wird das eng, das ist einfach nicht der Zielanwender von Adaxes. Adaxes ist eher ein Werkzeug für den AD-Architekten im Unternehmen, der komplexe Workflows selbst bauen will und die Zeit dafür hat, sich tief einzuarbeiten. Für die schnelle Delegation von Standardaufgaben ist das eher zu viel des Guten.
One Identity Manager spielt nochmal in einer anderen Liga, nämlich der klassischen Enterprise Identity Governance and Administration Kategorie, kurz IGA. Das Tool ist mächtig, deckt Governance und Compliance auf Konzernniveau ab, hat aber auch ein entsprechendes Preisschild und vor allem ein eigenes Implementierungsprojekt im Gepäck, das meistens mehrere Monate dauert. Für einen Betrieb mit 100 oder 200 Mitarbeitern ist das in aller Regel komplett überdimensioniert, sowohl vom Budget als auch vom Betriebsaufwand her.
Was alle drei gemeinsam haben, ist ihre Herkunft: Sie sind primär für On-Premises Active Directory gebaut worden und haben Azure AD beziehungsweise Entra ID im Lauf der Zeit eher als Zusatzfeature drangeflanscht, statt es von Anfang an als gleichwertigen Teil der Architektur mitzudenken. Das merkt man in der Praxis vor allem an der Bedienung, sobald man versucht, hybride Szenarien abzubilden.
Wo ich eine echte Lücke gesehen habe
Der Punkt, an dem ich angefangen habe, selbst etwas zu bauen, war genau diese hybride Realität. Die meisten mittelständischen Unternehmen, mit denen ich in den letzten Jahren zu tun hatte, sind heute hybrid aufgestellt. On-Prem AD läuft in aller Regel noch, oft aus historischen Gründen oder wegen Legacy-Anwendungen, aber Entra ID beziehungsweise Azure AD ist längst der eigentliche Identitäts-Hub im Unternehmen geworden, und Azure Automation übernimmt im Hintergrund immer mehr der eigentlichen Automatisierungsarbeit. Die klassischen AD-Tools stammen aus einer Zeit, in der Active Directory gleichbedeutend mit On-Premises war, und genau das merkt man ihrer Bedienoberfläche und ihrer Architektur bis heute an.
Deshalb habe ich au2mator von Anfang an so gebaut, dass beide Welten nativ funktionieren. On-Prem AD wird über einen lokalen Agenten angebunden, Azure Automation und Entra ID sind direkt und ohne Umweg integriert. Der eigentliche Unterschied zu ManageEngine oder Adaxes liegt dabei weniger im schieren Funktionsumfang, sondern in der Zielgruppe. Ich wollte, dass ein Helpdesk-Mitarbeiter ohne jede PowerShell-Kenntnis innerhalb von fünf Minuten versteht, wie er einen freigegebenen Prozess startet, und dass die IT-Abteilung im Gegenzug innerhalb von zehn Minuten einen neuen Self-Service-Workflow bauen kann, ohne dafür eine mehrtägige Schulung zu benötigen.
So sieht die Architektur in der Praxis aus
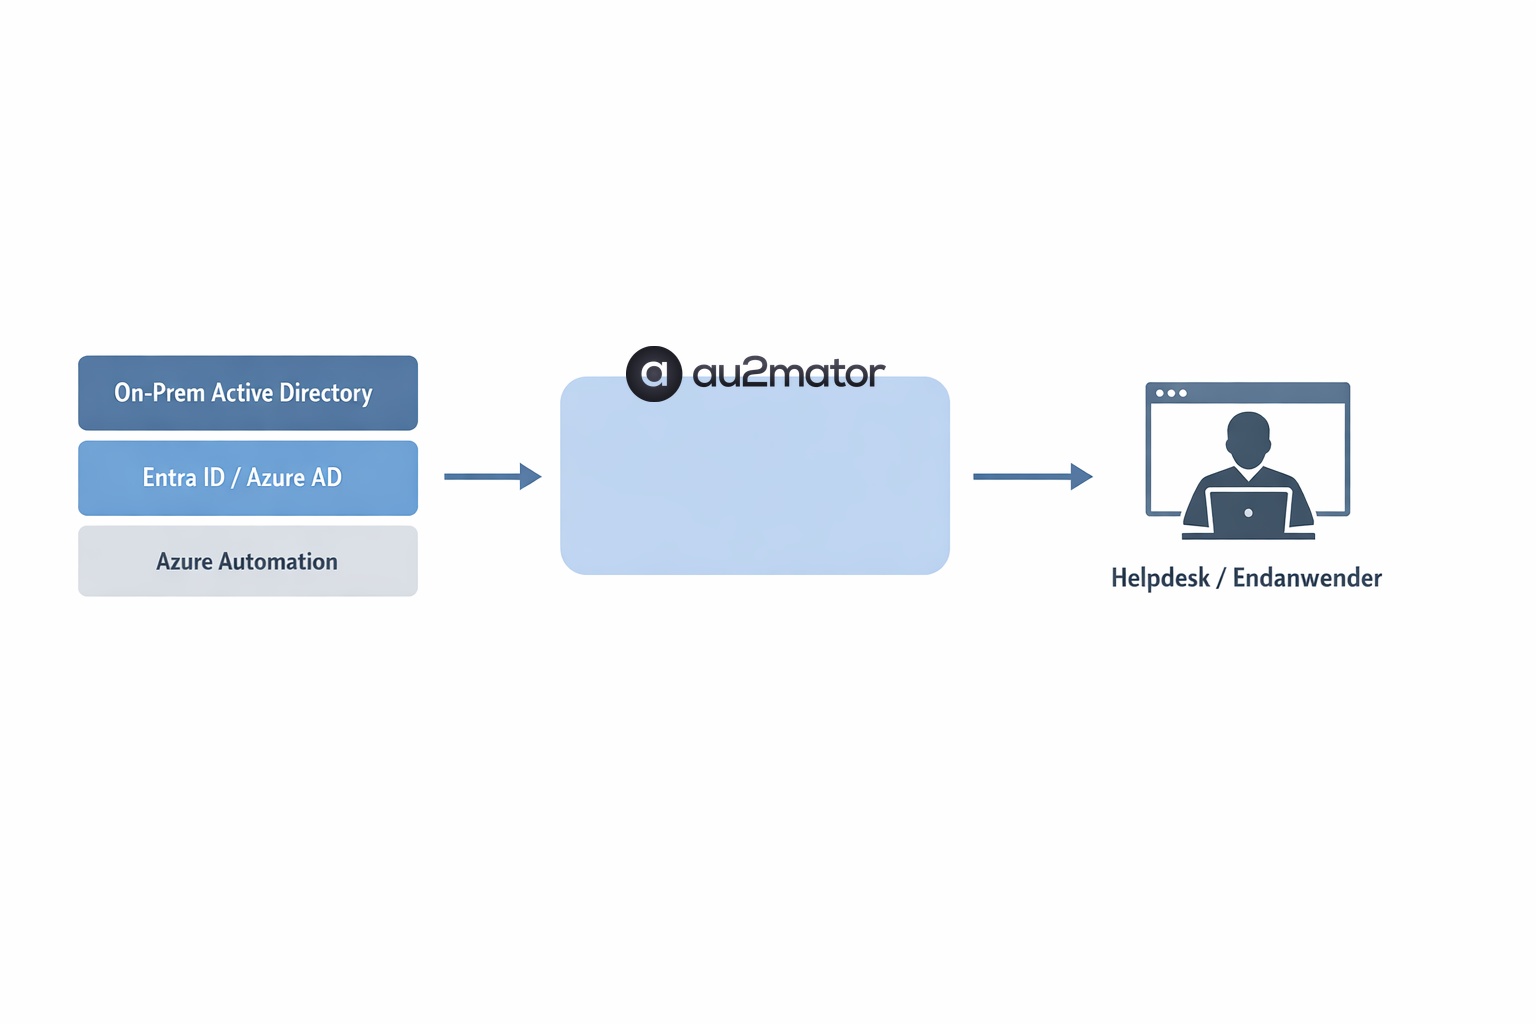
Grafisch lässt sich das ganz gut zusammenfassen. Auf der einen Seite steht dein bestehendes Identitäts-Backend, also On-Prem Active Directory und Entra ID nebeneinander, plus Azure Automation für die eigentliche Ausführungslogik. Auf der anderen Seite steht der Mensch, der eine Aufgabe erledigen will, zum Beispiel ein Helpdesk-Mitarbeiter oder eine Führungskraft. Dazwischen sitzt au2mator als Vermittlungsschicht: Es kennt die Berechtigungen, kennt die freigegebenen Prozesse, und führt im Hintergrund mit einem eigenen Service Account genau das aus, was freigegeben wurde, nicht mehr und nicht weniger.
Kurzer Überblick zur Einordnung
Um das Ganze etwas greifbarer zu machen, hier die vier Tools nochmal kompakt nebeneinander, mit ihrer jeweiligen Kernstärke und für wen sie sich meiner Erfahrung nach wirklich eignen.
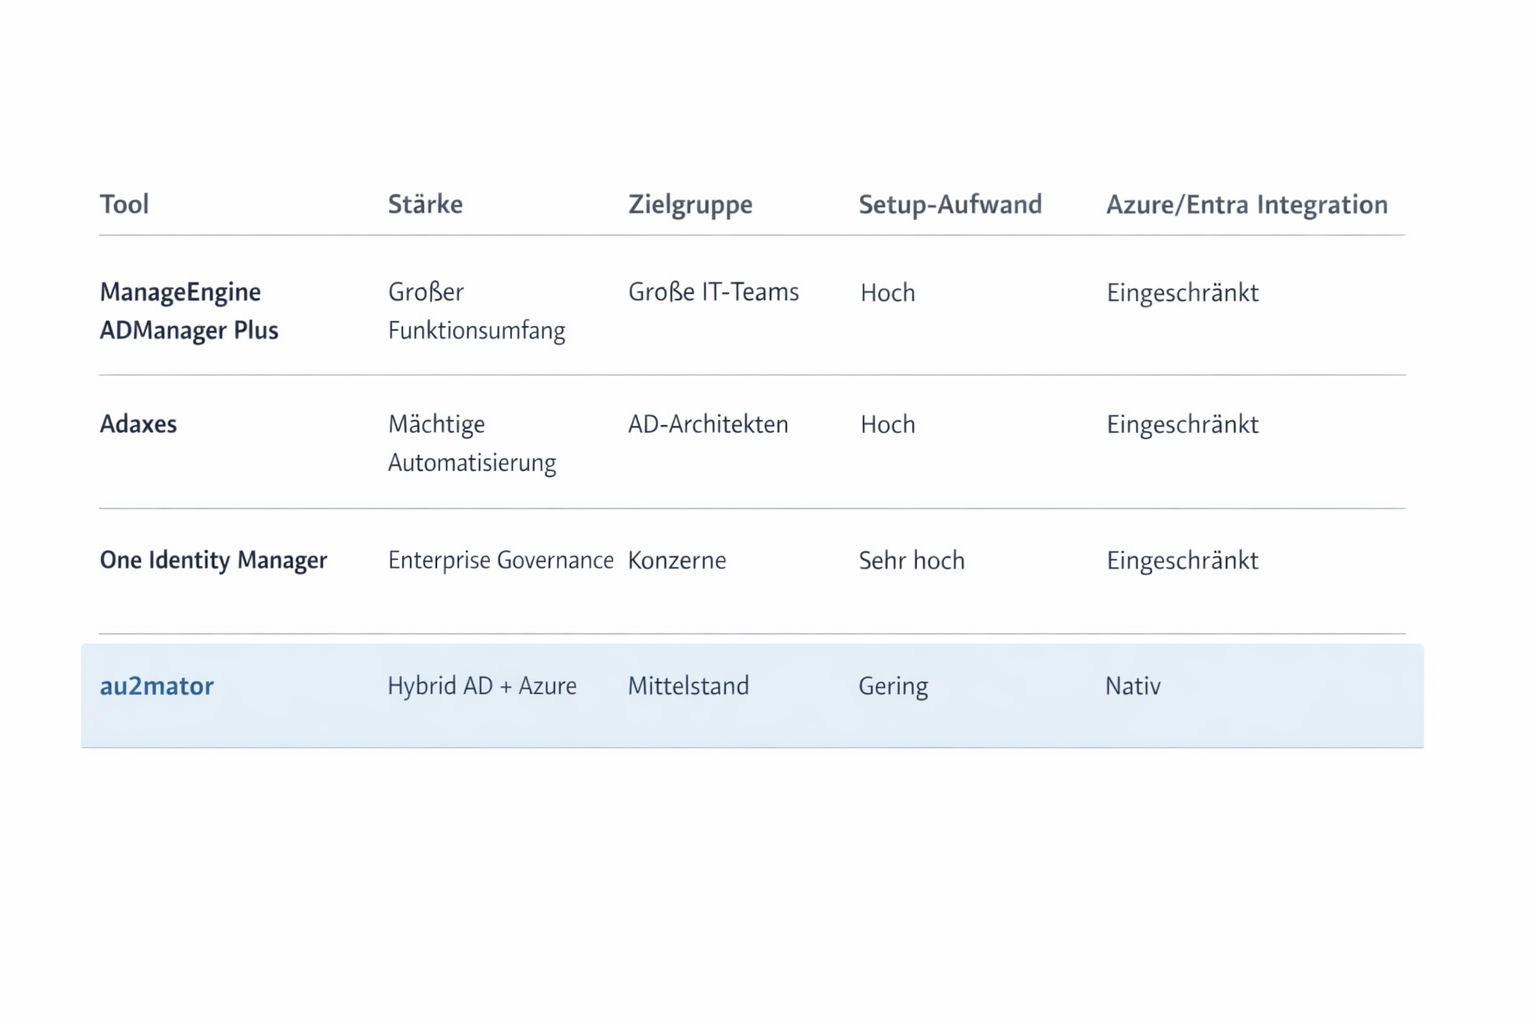
ManageEngine punktet mit einem riesigen Funktionsumfang und ausführlichem Reporting, eignet sich aber vor allem für größere IT-Teams, die auch die Zeit für eine vollständige Konfiguration investieren können. Adaxes bietet die mächtigste Automatisierungs-Engine der drei klassischen Tools, richtet sich damit aber klar an AD-Architekten mit komplexen, individuellen Workflow-Anforderungen. One Identity Manager ist die richtige Wahl, wenn Enterprise-Governance und umfassende Compliance-Anforderungen im Vordergrund stehen und ein eigenes Implementierungsprojekt eingeplant ist. Und au2mator zielt bewusst auf die hybride Realität von on-premises AD und Azure Automation gemeinsam, mit einer bewusst einfach gehaltenen Self-Service-Oberfläche für Teams, die schnell und ohne großes Projekt starten wollen.
Was ich tatsächlich empfehlen würde
Wenn du gerade ein AD-Governance-Projekt mit umfassenden Compliance-Anforderungen im Enterprise-Maßstab planst, würde ich dir ehrlich zu One Identity raten, das ist genau die Kategorie, für die das Tool gebaut wurde. Wenn du komplexe, tief individualisierte Automatisierungsregeln brauchst und auch die Zeit hast, sie selbst zu bauen und zu pflegen, ist Adaxes eine sehr gute Wahl. Und wenn du eine größere IT-Abteilung hast, die ohnehin ein möglichst breites Vollsortiment-Tool sucht, ist ManageEngine ADManager Plus eine solide Option.
Wenn du aber, wie die meisten mittelständischen Unternehmen, mit denen ich rede, eigentlich einfach nur willst, dass dein Helpdesk noch in dieser Woche anfangen kann, Passwort-Resets und einfache Gruppenverwaltung sicher selbst zu übernehmen, ohne dass du dafür ein drei Monate langes Implementierungsprojekt einplanen musst, dann ist genau das die Lücke, für die ich au2mator ursprünglich gebaut habe. Das ist kein Vorwurf an die anderen drei Tools, sie zielen einfach ganz bewusst auf ein anderes Problem und eine andere Zielgruppe als ich.
Ich schreibe hier regelmäßig über IT-Automatisierung, Azure und alles, was mir beim Aufbau von au2mator so über den Weg läuft. Wenn du Fragen zu deinem konkreten AD-Setup hast, meld dich einfach.